


-
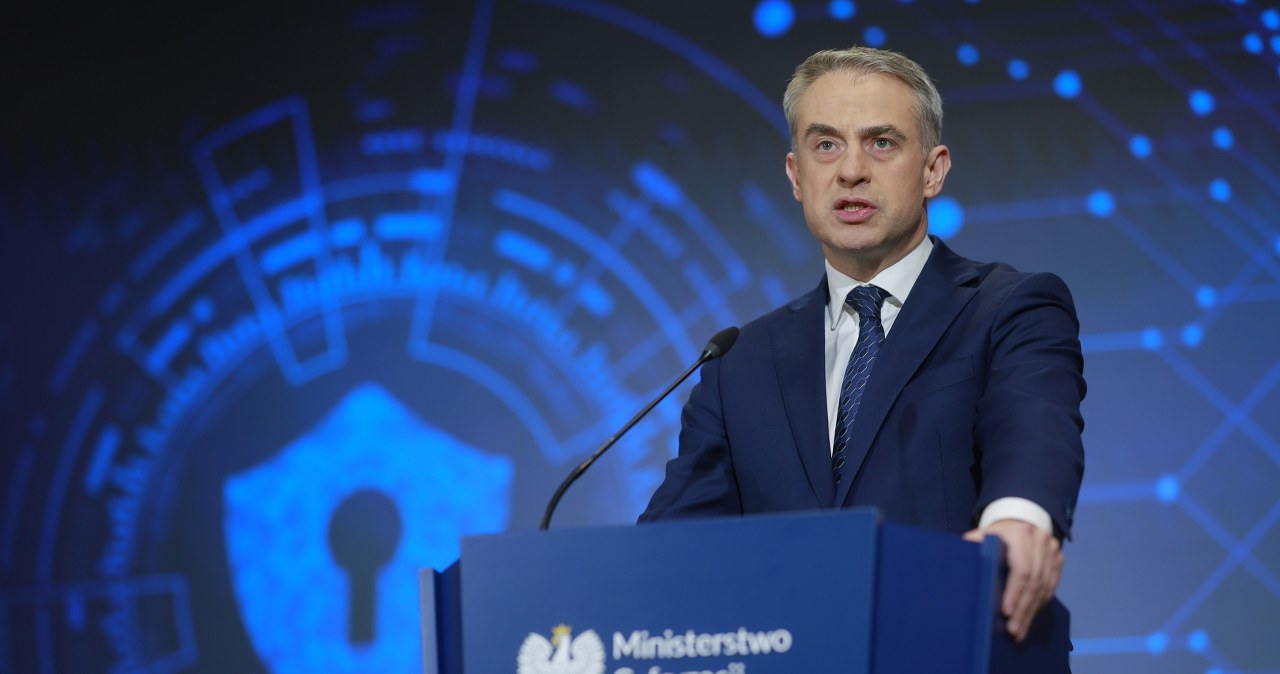
Wicepremier Krzysztof Gawkowski poinformował o wykryciu i skutecznym zatrzymaniu cyberataku wymierzonego w państwowy system ePUAP.
-
Infrastruktura Centralnego Ośrodka Informatyki pozostaje bezpieczna, a obecnie prowadzone są prace techniczne nad przywróceniem pełnej funkcjonalności systemu.
-
Agencja Bezpieczeństwa Wewnętrznego włączyła się do sprawy w celu przeprowadzenia pełnego wyjaśnienia incydentu zgodnie z obowiązującymi procedurami.
-
Więcej ważnych informacji znajdziesz na stronie głównej Interii, otwiera się w nowym oknie
Informację o udaremnionym ataku minister cyfryzacji Krzysztof Gawkowski przekazał w mediach społecznościowych. „Wykryty i zatrzymany został cyberatak na państwowy system ePUAP” – czytamy.
„Zespoły odpowiadające za bezpieczeństwo systemu podjęły natychmiastowe działania pozwalające zachować stabilność systemu i obecnie trwają prace techniczne związane z przywróceniem pełnej funkcjonalności” – przekazał wicepremier.
Cyberatak na system ePUAP. Gawkowski: Wykryty i zatrzymany
Polityk poinformował ponadto, że infrastruktura Centralnego Ośrodka Informatyki jest bezpieczna. „W sprawę pełnego wyjaśnienia incydentu, zgodnie z procedurami włączona została Agencja Bezpieczeństwa Wewnętrznego” – napisał.
Gawkowski zapewnił, że wszystkie informacje o nowych ustaleniach będą przekazywane na bieżąco.
Według informacji dostępnych na stronie Downdetector, zajmującej się monitorowaniem funkcjonowania witryn internetowych, „zgłoszenia użytkowników wskazują na możliwe problemy” z domeną, która pozwala na logowanie do systemu.
EPUAP, czyli Elektroniczna Platforma Usług Administracji Publicznej, to ogólnopolski system służący do komunikacji obywateli z jednostkami administracji publicznej w ujednolicony, standardowy sposób.
Awaria ePUAP. Wicepremier o cyberataku
Wśród usług oferowanych przez ePUAP znajduje się m.in. Profil Zaufany. Poważne problemy w funkcjonowaniu tej usługi pojawiły się ostatnio w połowie października, kiedy użytkownicy zgłaszali trudności m.in. z przedłużaniem ważności PZ. W przypadku tej awarii podkreślano, że była ona „chwilowa”.
Do ostatniego głośnego incydentu związanego z cyberbezpieczeństwem w Polsce doszło natomiast w sierpniu, kiedy z systemów firmy MyDr wyciekły ogromne ilości danych dotyczących prawie 19 milionów Polaków. Śledztwo w tej sprawie wszczęło Centralne Biuro Zwalczania Cyberprzestępczości pod nadzorem prokuratury.
Informacje obejmowały dane osobowe pacjentów podmiotów świadczących usługi medyczne będących klientami MyDr – w tym imiona, nazwiska, numery PESEL, numery telefonów, adresy poczty elektronicznej oraz dane dotyczące stanu zdrowia, jak treść notatek z wizyt lekarskich czy informacje o wystawionych receptach.
-
Awaria Profilu Zaufanego. Duże utrudnienia, jest oficjalny komunikat
-
Paraliż państwa, akcja hakerów. Skradziono dane jednej trzeciej populacji